
14 września, 2026
Zamknięty model AI vs publiczne API – różnice w bezpieczeństwie danych
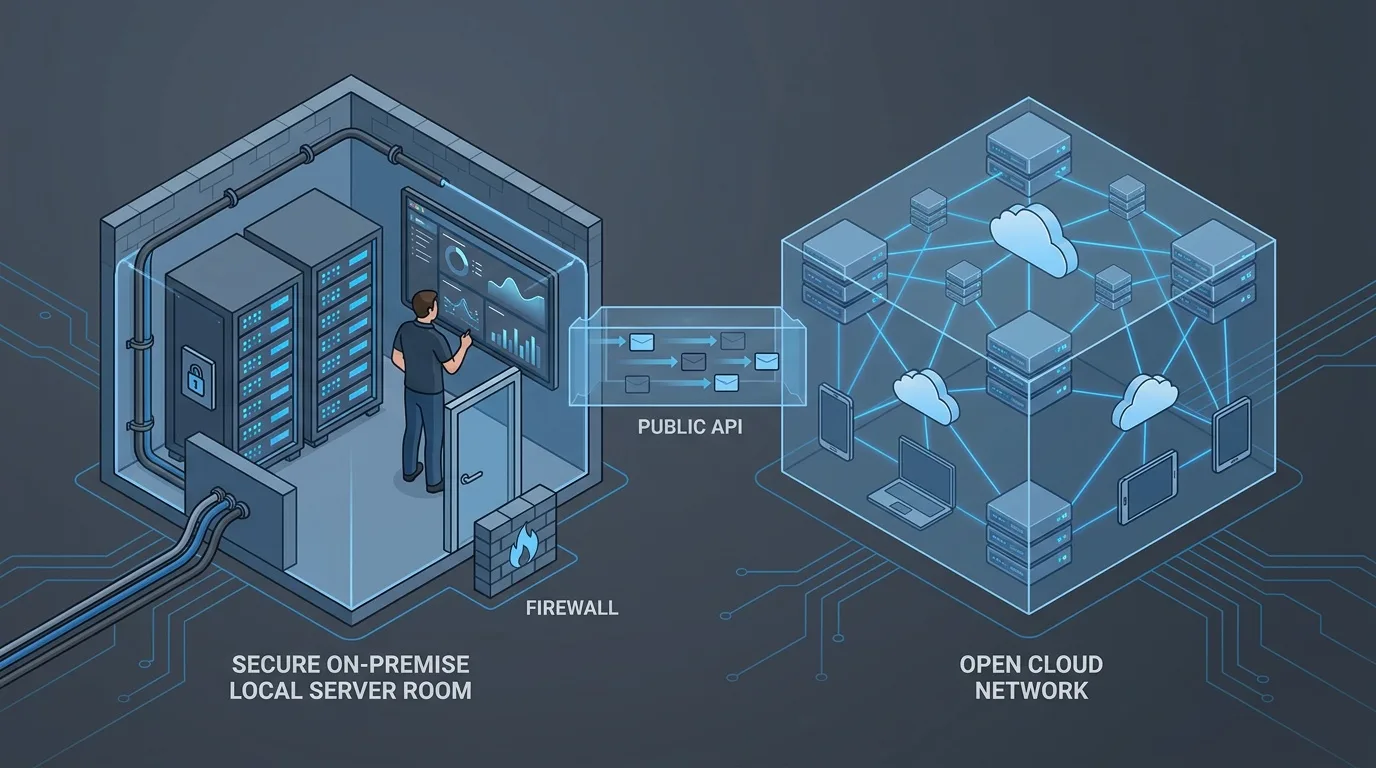
Stoisz przed wyborem: natychmiastowe podłączenie gotowej chmury dostawcy albo samodzielne uruchomienie instancji obliczeniowej we własnym środowisku. Typowy zespół w firmie usługowej traci 40-60% dnia na powtarzalne operacje na bazach danych i dokumentach. Wdrożenie automatyzacji przyspiesza obieg informacji, ale przesyłanie wrażliwych rekordów rodzi realne ryzyko naruszenia poufności. Świadomy wybór infrastruktury decyduje o stabilności operacyjnej i ochronie majątku przedsiębiorstwa.
Architektura przetwarzania danych – co dzieje się z Twoim promptem w publicznym API
Przesyłanie zapytań do zewnętrznej infrastruktury dostawcy
Wysyłając zapytanie przez publiczne API sztucznej inteligencji, przekazujesz surowe dane poza obwód ochronny firmy. Pakiet wędruje przez sieć publiczną do wielodostępnego klastra obliczeniowego dostawcy usługi. Dostawca odszyfrowuje payload w pamięci operacyjnej, aby wygenerować odpowiedź modelu. Twoje dane trafiają do wspólnej kolejki zadań wraz z zapytaniami tysięcy innych podmiotów.
Ryzyko retencji danych i tworzenia kopii zapasowych
Regulaminy publicznych usług chmurowych często dopuszczają tymczasowe przechowywanie zapytań w celach diagnostycznych. Dzienniki zdarzeń mogą rejestrować treść promptów na zewnętrznych dyskach przez kilkadziesiąt dni. Nawet jeśli dostawca deklaruje brak douczania modeli na Twoich danych, kopie bezpieczeństwa istnieją w jego klastrach. Tracisz w ten sposób kontrolę nad fizyczną lokalizacją informacji firmowych.
Zagrożenia retencji zapytań i wycieku danych w chmurze
Logowanie promptów na serwerach zewnętrznych podmiotów
Każde wywołanie endpointu tworzy ślad audytowy u pośredników sieciowych i dostawców infrastruktury. W logach systemowych mogą znaleźć się numery PESEL, wyciągi finansowe lub unikalne formuły technologiczne. Administratorzy zewnętrznej platformy zyskują teoretyczny dostęp do surowych fragmentów Twoich baz. W razie incydentu bezpieczeństwa u dostawcy Twoje zasoby stają się częścią publicznego wycieku.
Niekontrolowany transfer informacji poza granice Unii Europejskiej
Większość globalnych dostawców chmurowych operuje w oparciu o serwery zlokalizowane w wielu jurysdykcjach. Bezpieczeństwo danych AI wymaga precyzyjnej wiedzy o trasowaniu każdego pakietu sieciowego. Ruch sieciowy bywa automatycznie przekierowywany do węzłów poza Europejskim Obszarem Gospodarczym w chwilach przeciążenia. Taka dynamika utrudnia spełnienie rygorystycznych wymogów prawnych stawianych administratorom.
Zamknięty model na własnym serwerze – pełna izolacja i kontrola nad danymi
Przetwarzanie zapytań w lokalnej sieci firmowej
Wdrażając zamknięty model AI, zamykasz cały potok analityczny wewnątrz własnego centrum danych lub dedykowanej chmury prywatnej. Żaden bajt informacji nie opuszcza kontrolowanego przez Ciebie środowiska sieciowego. Zapytania trafiają bezpośrednio na karty graficzne Twojego serwera i znikają z pamięci RAM po zakończeniu generowania tekstu. Zyskujesz pewność, że poufne raporty finansowe pozostają wyłącznie w Twojej firmie.
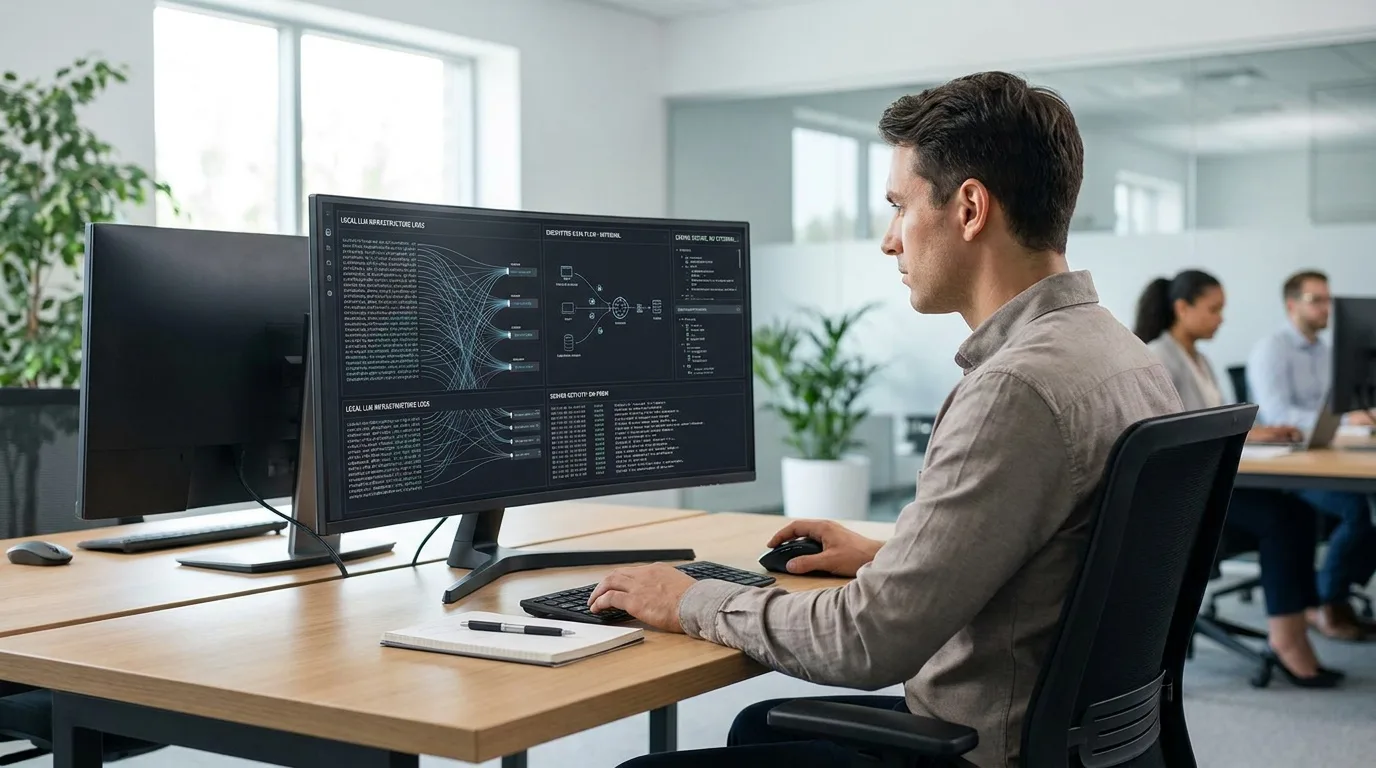
Pełna suwerenność nad wagami i konfiguracją instancji
Lokalna instalacja oznacza brak uzależnienia od decyzji zewnętrznych korporacji technologicznych. Sam decydujesz o aktualizacjach, wersjonowaniu wag i parametrach kwantyzacji jednostki obliczeniowej. Dostawca zewnętrzny nie wyłączy nagle używanej przez Ciebie wersji modelu ani nie zmieni jego zachowania z dnia na dzień. Stabilność procesów operacyjnych pozostaje w Twoich rękach.
Własna infrastruktura obliczeniowa a suwerenność operacyjna
Eliminacja zewnętrznych punktów awarii i limitów zapytań
Publiczne interfejsy narzucają restrykcyjne limity zapytań na minutę oraz zależność od stabilności łącz dostawcy. Awaria zewnętrznego API natychmiast zatrzymuje pracę Twoich systemów biznesowych. Uruchamiając prywatny model LLM, planujesz wydajność pod realne zapotrzebowanie firmy. Twój system przetwarza zadania bez przestojów, nawet w przypadku globalnych zakłóceń sieciowych.
Bezpośrednia integracja z bazami danych bez pośredników
Lokalny silnik AI komunikuje się z systemami CRM i ERP przez bezpieczną magistralę wewnętrzną. Ograniczasz opóźnienia sieciowe wynikające z transmisji gigabajtów danych przez internet. Możesz zasilać model pełnymi zrzutami tabel transakcyjnych bez obawy o koszty transferu wychodzącego. Architektura systemów AI zyskuje zwartą strukturę, którą łatwo monitorować wewnętrznymi narzędziami telemetrycznymi.
Zgodność z RODO i tajemnica przedsiębiorstwa w praktyce wdrożeniowej
Prawa użytkowników a transfer danych osobowych
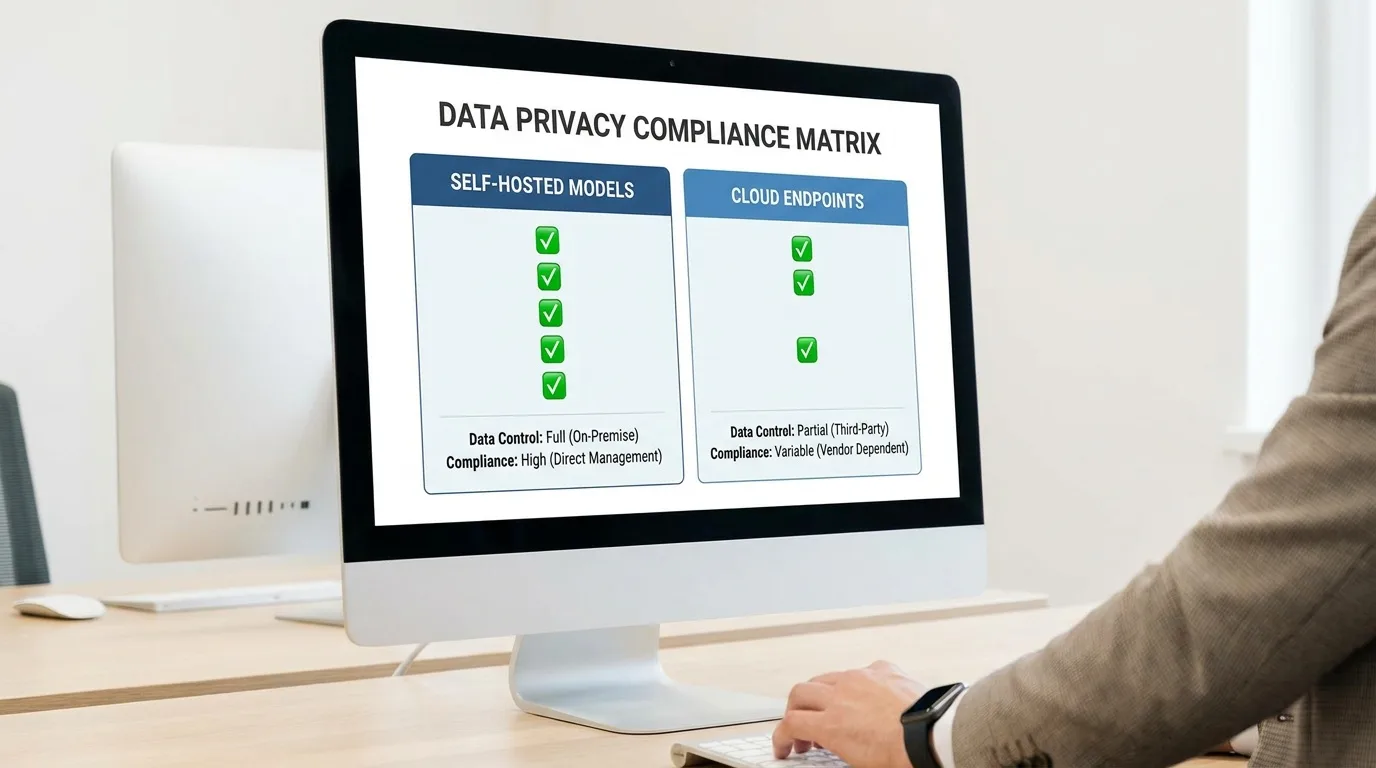
Przepisy europejskie nakładają na administratorów obowiązek pełnej kontroli nad cyklem życia danych osobowych. Użytkownicy zachowują prawo do usunięcia, sprostowania oraz ograniczenia przetwarzania ich rekordów. Ochrona danych wdrożenie AI w modelu zamkniętym pozwala zrealizować te wymagania bezpośrednio w lokalnej bazie wektorowej. Nie musisz wysyłać wniosków o wyczyszczenie logów do zagranicznych operatorów chmurowych.
Prawne zabezpieczenie tajemnicy technologicznej i finansowej
Strategia handlowa, algorytmy wyceny i marże stanowią kluczową wartość rynkową każdego przedsiębiorstwa. Wprowadzanie tych informacji w publiczne interfejsy tworzy ryzyko naruszenia tajemnicy przedsiębiorstwa. Dedykowany serwer gwarantuje fizyczną i logiczną barierę przed nieautoryzowanym dostępem konkurencji. Unikasz sporów prawnych dotyczących własności intelektualnej generowanych wniosków.
Koszty, wydajność i utrzymanie – jak wybrać model dopasowany do skali operacji
Porównanie nakładów operacyjnych i sprzętowych
Publiczne API rozlicza się za tokeny, co ułatwia start, ale generuje wysokie koszty przy dużej skali operacji. Własny serwer wymaga inwestycji w sprzęt lub stałego abonamentu za dedykowaną instancję GPU, lecz oferuje przewidywalny koszt stały. WebImpact realizuje projekty, w których średni zwrot z inwestycji wynosi 41 dni, co pozwala szybko zrównoważyć wydatki infrastrukturalne.
| Parametr | Publiczne API | Zamknięty model lokalny |
|---|---|---|
| Lokalizacja danych | Rozproszona chmura dostawcy | Własny serwer lub private cloud |
| Model kosztowy | Zmienny (opłata za tokeny) | Stały (koszt infrastruktury) |
| Ryzyko wycieku | Średnie do wysokiego | Minimalne (izolacja sieci) |
| Czas odpowiedzi | Zależny od łącza i obciążenia | Przewidywalny i stabilny |
Optymalizacja czasu odpowiedzi w procesach ciągłych
Obsługa klienta w e-commerce wymaga natychmiastowych reakcji systemu na zapytania kupujących. Dobre wdrożenie automatyzacji skraca czas odpowiedzi bota do kilku sekund zamiast 24 godzin oczekiwania na konsultanta. W aplikacjach przetwarzających setki transakcji na minutę prywatny serwer eliminuje wahania opóźnień sieciowych. Stabilna przepustowość przekłada się bezpośrednio na wyższy wskaźnik konwersji w sklepach online.
Bezpieczna architektura systemów AI w środowisku biznesowym
Kryteria wdrożenia dla zespołów operacyjnych
Przygotowanie bezpiecznej infrastruktury wymaga rzetelnego audytu procesów i selekcji danych. WebImpact zrealizował 500+ przeprowadzonych automatyzacji w ramach 200+ wdrożonych projektów, opierając każde działanie na mierzalnych wskaźnikach biznesowych. Sprawdź kolejność kroków prowadzących do uruchomienia bezpiecznego środowiska:
- Przeprowadź audyt wrażliwości danych i procesów operacyjnych w firmie.
- Wybierz optymalną architekturę serwerową dopasowaną do budżetu i wolumenu zapytań.
- Skonfiguruj zamkniętą instancję modelu i zintegruj ją z wewnętrznym ekosystemem.
- Przetestuj szczelność potoków informacyjnych przed pełnym uruchomieniem produkcyjnym.
Weryfikacja bezpieczeństwa przed uruchomieniem agentów
Przed przekazaniem zadań autonomicznym asystentom należy sprawdzić szczelność całego środowiska. Doświadczenie zbierane od 2017 roku przez Web Impact sp. z o. o. spółka komandytowa pokazuje, że krytyczne znaczenie ma eliminacja wąskich gardeł w komunikacji między bazami danych. Uruchomienie bezpiecznych agentów wymaga weryfikacji następujących obszarów:
- Pełna izolacja sieciowa portów zarządzających instancją obliczeniową bez dostępu z zewnątrz.
- Szyfrowanie magazynów wektorowych przechowujących dokumenty firmowe w spoczynku.
- Rygorystyczna kontrola uprawnień oparta na rolach pracowników w strukturze organizacji.
- Monitoring logów audytowych w czasie rzeczywistym z natychmiastową detekcją anomalii.
Dla firm z branży e-commerce i marketingu, które generują powtarzalne treści, optymalnym wyborem na start jest publiczne API z wdrożoną anonimizacją zapytań. Takie podejście pozwala szybko skalować działania, co omawia artykuł pokazujący jak zautomatyzować opisy produktowe w sklepie internetowym przy minimalnych nakładach początkowych.
Dla organizacji z sektora finansów, księgowości i rekrutacji, operujących na danych wrażliwych, jedynym bezpiecznym wyborem pozostaje zamknięty model AI. Pierwsze rezultaty wdrożenia widoczne są w 30 dni, co pozwala szybko odzyskać czas zespołu i zabezpieczyć tajemnice handlowe firmy.
Zarezerwuj 30-minutową konsultację online. Aktualnie dostępne są tylko 4 sloty na audyt w Q3.