
10 września, 2026
Czy wdrożenie AI oznacza utratę kontroli nad danymi firmy? Nie, jeśli robisz to dobrze
Każdy zarząd zadaje sobie pytanie o bezpieczeństwo firmowych tajemnic, gdy pracownicy zaczynają wklejać raporty finansowe lub bazy klientów do ogólnodostępnych czatów. Zespół potrafi tracić znaczną część dnia pracy na powtarzalne czynności operacyjne, a presja na automatyzację rośnie z każdym kwartałem. Nieskoordynowane próby przyspieszenia pracy rodzą uzasadniony lęk przed utratą poufności, choć odpowiednio zaprojektowany system znacząco ogranicza to zagrożenie.
Skąd bierze się obawa o prywatność danych w modelach AI
Publiczne interfejsy i retencja zapytań
Pracownicy szukający oszczędności czasu wprowadzają poufne dane bezpośrednio do ogólnodostępnych narzędzi webowych. Dostawcy konsumenckich modeli językowych często zastrzegają sobie prawo do wykorzystywania historii zapytań do dalszego dotrenowywania swoich sieci. W ten sposób unikalne procedury, kalkulacje marż czy dane klientów mogą stać się częścią ogólnej bazy wiedzy zewnętrznego dostawcy.
Brak kontroli uprawnień wewnątrz organizacji
Tradycyjne systemy biznesowe opierają się na precyzyjnych rolach i uprawnieniach, podczas gdy proste połączenia z modelami językowymi często ignorują ten podział. Asystent podłączony bez odpowiednich filtrów do dysku firmowego odpowie każdemu pracownikowi na pytanie o zarobki zarządu lub plany fuzji. Ochrona danych biznesowych wymaga zatem ścisłego określenia ról i poziomów wglądu już na poziomie architektury rozwiązania.
Ryzyko halucynacji i przekłamań w operacjach
Obawa przed nową technologią dotyczy nie tylko wycieków na zewnątrz, lecz także stabilności wewnętrznych operacji. Model językowy działający bez twardego ugruntowania w dokumentacji potrafi generować nieprawdziwe informacje, co w logistyce lub księgowości przynosi wymierne straty. Bezpieczeństwo danych AI to również gwarancja, że algorytm operuje wyłącznie na zweryfikowanych faktach i procedurach Twojego przedsiębiorstwa.
Prywatna infrastruktura i architektura RAG jako gwarant poufności
Rozdzielenie bazy wiedzy od silnika językowego
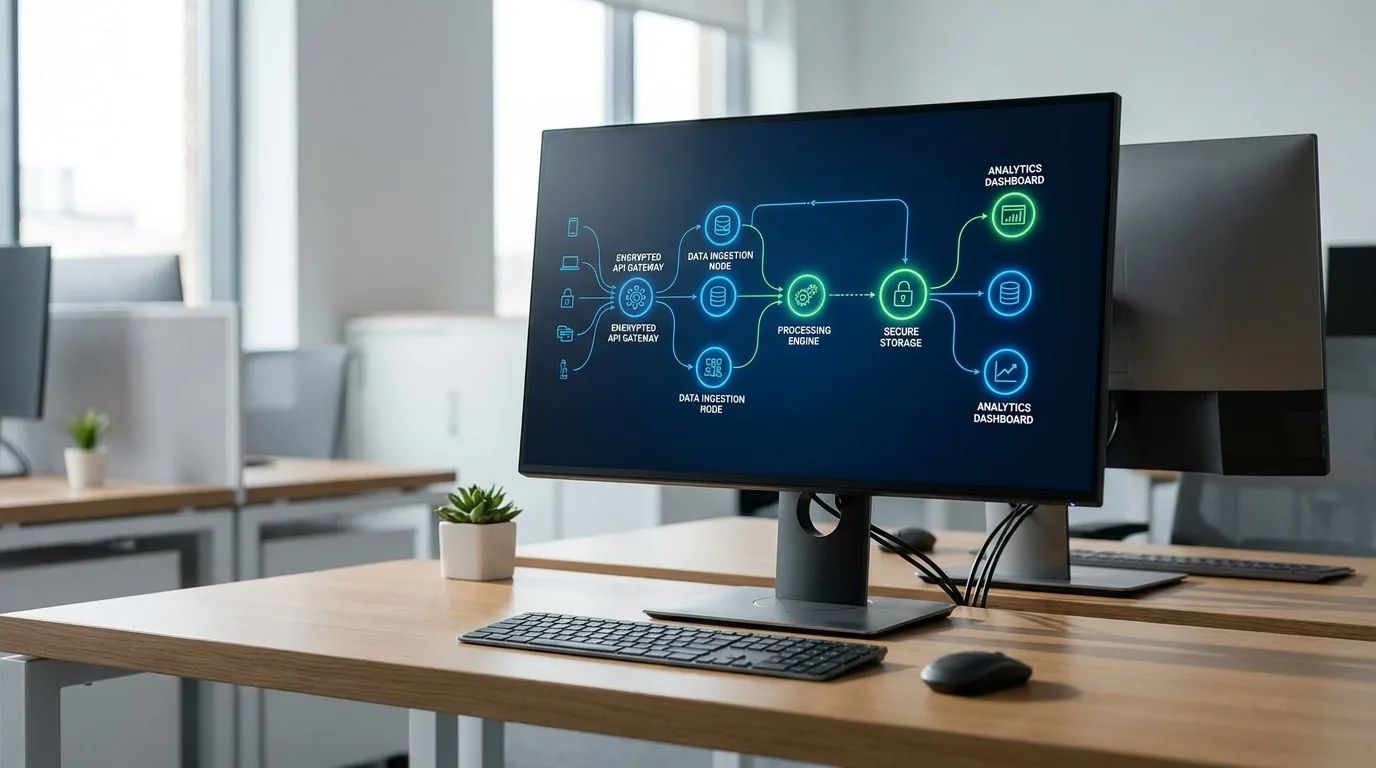
Architektura RAG, czyli generowanie wspomagane wyszukiwaniem, skutecznie rozwiązuje problem prywatności. W tym modelu model językowy działa wyłącznie jako procesor logiczny analizujący tekst, a nie magazyn wiedzy. Twoje bazy danych, dokumenty PDF i cenniki spoczywają w bezpiecznej, odizolowanej bazie wektorowej, do której zewnętrzny model ma wgląd tylko w ułamku sekundy na czas przetworzenia zapytania.
Zabezpieczone połączenia API zamiast interfejsów webowych
Profesjonalne wdrożenie AI w firmie opiera się na dedykowanych interfejsach programistycznych API. Dostawcy technologii gwarantują w umowach biznesowych brak retencji danych oraz całkowity zakaz wykorzystywania przesyłanych zapytań do uczenia modeli. Informacje przesyłane przez szyfrowane łącza pozostają wyłącznie Twoją własnością intelektualną.
Zestawienie modeli konsumenckich z architekturą dedykowaną
Różnice między publicznymi czatami a dedykowanymi agentami operacyjnymi bezpośrednio decydują o bezpieczeństwie Twojego biznesu.
| Parametr | Publiczny czat konsumencki | Dedykowana architektura RAG |
|---|---|---|
| Retencja danych promptu | Tak, dane mogą szkolić model | Zero retention w API biznesowym |
| Poziomy dostępu | Brak podziału na role | Granularna kontrola uprawnień |
| Magazyn dokumentów | Serwery dostawcy narzędzia | Odizolowana baza wektorowa klienta |
| Ryzyko wycieku | Wysokie | Istotnie zminimalizowane |
Trzy zasady bezpiecznej automatyzacji procesów w firmie
Segmentacja uprawnień i automatyczna anonimizacja rekordów
Prywatność danych sztuczna inteligencja zachowuje najskuteczniej wtedy, gdy wdrożysz zasadę ograniczonego zaufania. Zanim zapytanie trafi do silnika analitycznego, skrypty filtrujące usuwają wrażliwe rekordy, takie jak numery PESEL, nazwiska czy dane kart płatniczych. Agent operacyjny otrzymuje do wykonania zadania wyłącznie te zmienne, które są niezbędne do przygotowania odpowiedzi.
Izolacja środowisk i audyt logów w czasie rzeczywistym
Bezpieczna automatyzacja procesów wymaga ciągłego nadzoru nad przepływem informacji pomiędzy aplikacjami. Systemy integracyjne rejestrują każde wywołanie bazy, co pozwala na bieżąco monitorować, jakie zapytania trafiają do asystentów. Taki rejestr zdarzeń natychmiast alarmuje administratorów o nietypowych próbach pobrania wrażliwych raportów.
Koncentracja na twardych wskaźnikach biznesowych
Bezpieczny system powstaje wtedy, gdy automatyzujesz konkretne procesy, a nie wdrażasz narzędzia dla samego rozgłosu. WebImpact działa na rynku od 2017 roku i zrealizował ponad 500 automatyzacji oraz ponad 200 projektów w oparciu o mierzalne wyniki. Zamiast liczyć testowanie nowinek, sprawdzasz realnie zaoszczędzony czas i brak incydentów bezpieczeństwa.
Jak audyt AI pozwala wykryć luki przed uruchomieniem integracji
Mapowanie przepływu informacji i identyfikacja wąskich gardeł
Każdy odpowiedzialny proces wdrożenia AI musi zacząć się od dokładnego zbadania istniejących ścieżek danych. Analiza wykazuje, w których miejscach CRM, system ERP czy arkusze kalkulacyjne wymieniają się informacjami bez odpowiedniego szyfrowania. Dzięki temu zabezpieczasz infrastrukturę zanim jakikolwiek model otrzyma uprawnienia dostępowe.
Weryfikacja odporności na błędy i manipulacje
Profesjonalny audyt AI sprawdza podatność projektowanego asystenta na próby wymuszenia nieautoryzowanych działań. Testy bezpieczeństwa badają, czy użytkownik z zewnątrz może zmusić bota do ujawnienia wewnętrznych instrukcji systemowych. Wykrycie tych luk na etapie projektu zapobiega stratom wizerunkowym i finansowym.
- Zmapuj zasoby i wyznacz dane wymagające bezwzględnej izolacji.
- Skonfiguruj środowisko API z wyłączonym zapisywaniem historii zapytań.
- Zbuduj bazę RAG z autoryzacją dostępu opartą na rolach pracowników.
- Przetestuj odporność systemu na próby wyłudzenia informacji.
Szybkie wdrożenie i mierzalny harmonogram prac
Zabezpieczenie procesów i uruchomienie dedykowanych agentów nie wymaga wielomiesięcznych przestojów w działalności operacyjnej. Web Impact sp. z o. o. spółka komandytowa dostarcza pierwsze rezultaty wdrożenia w 30 dni, a średni zwrot z inwestycji wynosi 41 dni.
Firmy z sektora e-commerce powinny zacząć od wdrożenia bezpiecznych agentów obsługi klienta opartych o architekturę RAG. Pozwala to zautomatyzować odpowiedzi na pytania o statusy zamówień i zwroty bez otwierania publicznego dostępu do marż czy danych dostawców.
Agencje marketingowe, biura rachunkowe i firmy rekrutacyjne zyskają najwięcej na automatyzacji powtarzalnego przetwarzania dokumentów. Zbudowanie wewnętrznej bazy wiedzy z rygorystycznym podziałem uprawnień uwolni czas specjalistów, gwarantując jednocześnie poufność danych finansowych i umów.
Zarezerwuj jeden z 4 dostępnych slotów na audyt w Q3 i sprawdź, jak bezpiecznie wdrożyć systemy AI w Twojej firmie.